Qualität ist Führungsaufgabe: Woran Mitarbeitende sie erkennen
Die meisten Organisationen stellen beim Thema KI die falsche Frage. Sie fragen, welche KI ins Managementsystem gehört, welcher Chatbot, welches Modul. Das ist ein Denkfehler, der Budget bindet und vom eigentlichen Hebel ablenkt. Nicht das Managementsystem braucht KI, sondern die KI braucht ein belastbares Managementsystem, das ihr zuarbeitet. Diese Umkehr klingt zunächst wie Wortklauberei, sie hat aber handfeste Folgen für KI-Governance im Managementsystem.
Kurzfassung (TL;DR)
- Die KI braucht ein belastbares Managementsystem, das ihr sauber zuarbeitet.
- Seit August 2026 verschiebt der EU AI Act die Frage von der Tool-Wahl hin zur nachvollziehbaren Steuerung und zum Nachweis von KI-Einsatz.
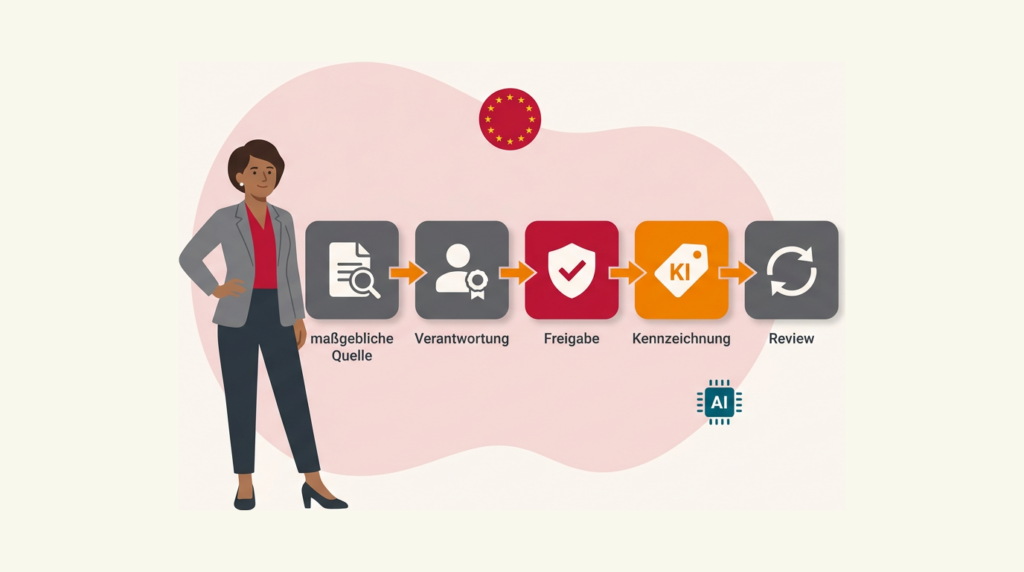
- Der eigentliche Hebel ist eine Nachweiskette aus Quelle, Verantwortung, Freigabe, Kennzeichnung und Review, die jede KI-Antwort belegbar macht.
- Diese Kette lässt sich für einen abgegrenzten Bereich aufsetzen und am nächsten Audit erproben, ganz ohne integrierte KI.
Seit dem 2. August 2026 ist diese Umkehr eine Praxisfrage. Mit der Anwendung zentraler Transparenzregeln des EU AI Act zählt, ob Sie den Umgang mit KI steuern und nachweisen können. Wer das versteht, investiert nicht in das nächste KI-Feature, sondern in die Zuarbeitsfähigkeit des Systems, das er ohnehin schon pflegt.
Die falsche Frage: Welche KI gehört in mein Managementsystem
Viele Teams starten mit der Frage nach dem Modul. Welcher Assistent, welche Suche, welches KI-Feature soll ins Managementsystem? Damit behandeln sie KI als Feature, das man einkauft. Die Managementaufgabe dahinter gerät aus dem Blick. Ein Managementsystem muss aber nicht in jedem Modul eine eingebaute KI tragen, um KI-fähig zu sein.
Der Engpass beim KI-Einsatz ist selten das Modell. Er liegt fast immer in der Information, auf die die KI zugreift: Ist sie aktuell? Ist sie freigegeben? Weiß jemand, welche Fassung gilt? Die ISO/IEC 42001 versteht KI genau deshalb als strukturierte Menge aus Rollen, Prozessen und Kontrollen. Damit wird KI zum Managementsystem-Thema. Wer in Werkzeuge investiert, bevor die Zuarbeit stimmt, kauft plausible statt belastbare Antworten.
Ein Beispiel aus der Praxis: Ein Industrieunternehmen mit 250 Mitarbeitenden rollt einen KI-Assistenten für den Kundenservice aus. Die Antworten klingen souverän, stützen sich aber auf verteilte, teils veraltete Dokumente. Der Digitalisierungsleiter merkt schnell, wo das Problem sitzt. Die Schwachstelle ist die fehlende maßgebliche Quelle dahinter. Solange Budget und Aufmerksamkeit in den nächsten Use-Case fließen und die gelenkte Informationsbasis unangetastet bleibt, wiederholt sich dieser Effekt bei jedem neuen Werkzeug.
Warum KI-Governance im Managementsystem seit August 2026 anders gedacht werden muss
Seit dem 2. August 2026 gelten zentrale Transparenzregeln des EU AI Act. Zuständig für Umsetzung, Aufsicht und Durchsetzung sind das AI Office und die Mitgliedstaaten. Das verändert die Ausgangslage: Die Frage lautet, wie ein Unternehmen KI-Einsatz dokumentiert, kennzeichnet und steuert.
Der EU Code of Practice konkretisiert als praktischer, EU-weit anerkannter Rahmen, wie Anbieter und Anwender KI-generierte Inhalte kennzeichnen können. Wichtig für die Einordnung: Die rechtlichen Pflichten gelten unabhängig davon, ob ein Unternehmen dem Kodex freiwillig folgt. Für typische Anwender im Mittelstand sind vor allem zwei Punkte einschlägig. Beim Einsatz von Systemen zur Emotionserkennung oder biometrischen Kategorisierung müssen betroffene Personen über den Betrieb informiert werden. Und Deepfakes wie auch veröffentlichte KI-Texte zu Themen von öffentlichem Interesse sind offenzulegen, sofern keine echte menschliche inhaltliche Prüfung stattgefunden hat. Eine reine Formalkorrektur genügt dafür ausdrücklich nicht.
Für diese Anforderungen braucht ein Unternehmen keine KI in jedem Modul. Es braucht eine belastbare Grundlage für Dokumentation und Steuerung. Die früher unspektakulären Mechanismen der Dokumentenlenkung bekommen dadurch strategisches Gewicht. Eine QM- und Compliance-Verantwortliche in einem Softwarehaus mit 100 Mitarbeitenden erlebt das direkt, wenn der CTO fragt, wie KI-generierte Inhalte gekennzeichnet und nachgewiesen werden. Die Antwort liegt in klaren Rollen, Freigaben und einer maßgeblichen Quelle. Wer die Regulierung allein an die Rechtsabteilung delegiert, verschenkt genau diesen organisatorischen Hebel.
Das Managementsystem als Arbeitsgrundlage, der die KI zuarbeitet
Die umgekehrte Logik ist konkret: Ob eine KI belastbar unterstützt oder nur plausibel klingt, entscheidet sich an Versionen, Freigaben, Verantwortlichkeiten und benannten Hauptquellen. Bevor eine KI auf einen Inhalt aufsetzt, muss das Unternehmen definieren, welche Quelle maßgeblich ist und wer den Inhalt fachlich verantwortet.
Human-in-the-Loop, also die verpflichtende fachliche Prüfung durch einen Menschen, bleibt sonst ein Bekenntnis im Konzept. Im Managementsystem wird daraus gelebte Praxis, sobald Status, Zuständigkeiten und feste Review-Routinen die Prüfung tragen. Ein integriertes Managementsystem als Single Point of Truth, also eine einzige maßgebliche Quelle mit Freigaben, Rechten, Versionierung und zentraler Suche, ist die operative Grundlage für gelenkte Wissensarbeit. Copiki setzt dieses Prinzip als cloudbasiertes System um. Damit dreht sich die Blickrichtung um: Das System arbeitet der KI zu, indem es ihr eine geprüfte und zurechenbare Basis liefert.
Ein Maschinenbauer mit 120 Mitarbeitenden pflegt ISO 9001 und ISO 14001 integriert. Statt einen KI-Assistenten auf den alten Fileserver zu setzen, definiert die QMB zuerst die freigegebenen Seiten als maßgebliche Quelle. Erst dann liefert eine KI-Suche Antworten, auf die sich das Team im Audit verlassen kann. Wird KI dagegen auf ungeprüfte Altbestände losgelassen, verstärkt sie veraltete oder nicht freigegebene Inhalte als scheinbar gültige Wahrheit. Genau das will niemand im Prüfgespräch erklären müssen.
Vom Pflichtprogramm zur Nachweiskette: Was der KI-Einsatz belegbar machen muss
Freigaben, Rollen und Versionierung sind nicht nur QM-Disziplin. Sie sind die Voraussetzung für prüfbare KI-Nutzung. Die ISO/IEC 42001 hebt Verantwortlichkeiten, Transparenz, Daten-Governance, Monitoring und kontinuierliche Verbesserung als Kernbestandteile eines KI-Managementsystems hervor. Aus dieser Sicht entsteht eine Kette, die jede KI-gestützte Aussage zurückverfolgbar macht.
Eine belegbare KI-Antwort im Managementsystem hängt an fünf Gliedern. Keines davon setzt eine gekaufte KI voraus:
- Maßgebliche Quelle: Auf welche freigegebene Fassung stützt sich die Antwort?
- Verantwortung: Welche fachliche Rolle verantwortet diesen Inhalt?
- Freigabe: In welchem Status befindet sich der Inhalt aktuell?
- Kennzeichnung: Ist ausgewiesen, dass der Inhalt KI-generiert oder KI-gestützt entstanden ist?
- Review: Wann wurde der Stand zuletzt geprüft?
Die Kennzeichnung KI-generierter Inhalte, die der Code of Practice konkretisiert, wird im System zur dokumentierten Eigenschaft eines Inhalts. Wer sie als einmalige Aktion versteht, hat sie beim nächsten Update schon wieder verloren. Aus vermeintlicher Verwaltungsarbeit wird damit ein Steuerungs- und Risikothema, das die Geschäftsführung angeht. Ein Geschäftsführer eines Familienunternehmens rechnet zunächst mit einem KI-Budget. Nach dem Gespräch verschiebt er die Priorität: Erst wenn zu jeder KI-Antwort Quelle, Verantwortlicher, Freigabe und Kennzeichnung sichtbar sind, kann er gegenüber Kunden und Auditoren belegen, dass der KI-Einsatz gesteuert und nicht dem Zufall überlassen ist.
So machen Sie Ihr Managementsystem zur belegbaren KI-Grundlage
Zuarbeitsfähigkeit entsteht durch wenige bewusste Entscheidungen entlang der Nachweiskette, nicht durch ein großes Tool-Projekt. Der Einstieg gelingt in einem abgegrenzten Bereich, lange bevor überhaupt eine KI angebunden wird.
Legen Sie zuerst die maßgebliche Quelle fest: Für einen einzelnen Prozessbereich wird eindeutig bestimmt, welche Fassung gilt und wo sie liegt. Ordnen Sie dann Verantwortung und Freigabe zu, sodass jeder relevante Inhalt eine fachlich verantwortliche Rolle und einen Freigabestatus bekommt, an dem eine spätere KI-Nutzung ansetzen darf. Verankern Sie schließlich Kennzeichnung und Review: KI-generierte oder KI-gestützte Inhalte werden als solche markiert und in einen festen Review-Takt gestellt, damit die Kennzeichnung aktuell bleibt.
Der Prüfstein ist das nächste Überwachungsaudit. Lässt sich zu einer KI-gestützten Antwort die Kette aus Quelle, Rolle, Freigabe, Kennzeichnung und Review lückenlos zeigen, trägt die Grundlage. Copiki v4 zeigt exemplarisch, wie ein bereits strukturiertes Wissenssystem mit vorbereiteter KI-Integration und Workflows entlang dieser Kette ausgebaut werden kann. Der häufigste Stolperstein liegt in der Ausdehnung: Wird der Bereich zu groß gewählt, steht die Kette nur teilweise und wird im Audit genau an der Lücke sichtbar. Eine KI-Compliance-Verantwortliche wählt deshalb einen einzigen Prozessbereich, benennt Verantwortliche, klärt die maßgebliche Fassung und legt fest, wie KI-Beiträge dort gekennzeichnet werden. Fragt der Auditor nach dem Umgang mit KI-generierten Inhalten, zeigt sie nicht ein Tool, sondern die vollständige Kette dahinter.
Fazit
Die Umkehr der Blickrichtung ist mehr als eine rhetorische Figur. Die KI braucht ein belastbares Managementsystem, das ihr zuarbeitet. Seit August 2026 macht der EU AI Act diese Sicht zur Praxisfrage, weil sich das Gewicht von der Tool-Wahl zur nachvollziehbaren Steuerung und zum Nachweis verschoben hat. Der eigentliche Hebel ist die Kette aus Quelle, Verantwortung, Freigabe, Kennzeichnung und Review, die jede KI-Antwort belegbar macht.
Das Gute daran: Diese Kette lässt sich für einen abgegrenzten Bereich aufsetzen und am nächsten Audit erproben, ohne auf integrierte KI zu warten. Wer die Blickrichtung umdreht, gewinnt Steuerbarkeit und Nachweisfähigkeit. Damit lohnt sich am Ende eine ruhige Frage, die die Prioritätensetzung neu ordnet: Welche KI kommt als Nächstes? Oder hätte Ihr System einer KI heute schon eine lückenlose Kette aus Quelle, Freigabe und Kennzeichnung zu bieten?
Die meisten fragen, welche KI kommt. Die tragfähigere Frage lautet, was Ihr System einer KI belegbar zu bieten hat. So wird aus der stillen Dokumentenlenkung die Grundlage, auf der KI überhaupt erst verlässlich arbeiten kann.
Häufige Fragen
Einige der Fragen, die wir von unseren Kunden oft bekommen.
Nein. Der EU AI Act verlangt keine eingebaute KI im Managementsystem. Er verlangt, dass Sie den Einsatz von KI steuern, dokumentieren und im Bedarfsfall nachweisen können. Dafür zählt eine belastbare Grundlage aus klaren Quellen, Rollen und Freigaben.
Seit dem 2. August 2026 gelten zentrale Transparenzregeln, deren Umsetzung und Aufsicht bei AI Office und Mitgliedstaaten liegen. Für typische Anwender im Mittelstand sind vor allem Informations- und Kennzeichnungspflichten relevant, etwa bei Deepfakes und bei veröffentlichten KI-Texten zu Themen von öffentlichem Interesse, sofern keine echte menschliche Prüfung stattgefunden hat. Eine reine Formalkorrektur reicht dafür nicht.
Setzen Sie die Nachweiskette für einen abgegrenzten Bereich auf. Legen Sie die maßgebliche Quelle fest, ordnen Sie Verantwortung und Freigabe zu und verankern Sie Kennzeichnung sowie einen festen Review-Takt. Erst wenn diese Kette steht, sollte eine KI darauf aufsetzen. So bleibt jede KI-gestützte Antwort zurückverfolgbar.
Die ISO/IEC 42001 versteht KI als strukturierte Menge aus Rollen, Prozessen und Kontrollen und macht sie zum Managementsystem-Thema. Sie hebt Verantwortlichkeiten, Transparenz, Daten-Governance und Monitoring hervor. Damit liefert sie den Rahmen, um KI-Einsatz gesteuert statt als isoliertes Tool-Thema zu behandeln.
Zu jeder KI-gestützten Antwort muss sich die vollständige Kette zeigen lassen: maßgebliche Quelle, verantwortliche Rolle, Freigabestatus, Kennzeichnung und Review-Stand. Der praktische Prüfstein ist das nächste Überwachungsaudit. Lässt sich die Kette lückenlos vorzeigen, trägt die Grundlage. Genau an einer Lücke wird sonst die Schwäche sichtbar.
Ihr nächster Schritt
Wenn Sie prüfen wollen, wo Ihre maßgeblichen Quellen, Rollen und Freigaben heute stehen, hilft ein kurzes Sparring zur KI-Fähigkeit Ihres Managementsystems. Gemeinsam ordnen wir ein, welche Glieder der Nachweiskette schon tragen und wo noch Lücken sind. Ein guter Startpunkt ist ein einzelner, abgegrenzter Prozessbereich, an dem sich die Kette bewusst aufsetzen und am nächsten Audit erproben lässt.
Quellen
- European Commission: Regulatory framework for AI
- European Commission: Transparency obligations under Article 50 of the AI Act
- European Commission: Code of Practice on AI-generated content
- ISO: ISO/IEC 42001 explained
- Copiki: Integriertes Managementsystem
- Copiki: Version 4
 KI unterstützt, Menschen entscheiden – so sichern wir Qualität, Relevanz und Verantwortung.